Bitlog WMS för IT

Ett cloud-native och API-first WMS

Ditt lagerteam vill ha ett nytt WMS. Innan du ger klartecken behöver du raka svar om arkitekturen: är det verkligen cloud-native, är vår data isolerad, är det driftsäkert, går det att koppla till det vi redan kör, och var gör AI:n faktiskt nytta på riktigt? Här är svaren, hämtade från Bitlogs Security, Resilience and Operations Brief.
Mobile tablet laptop bitlog 11
5–25 min
Uppmätt failover-RTO vid 11 dokumenterade incidenter.
RPO nära noll
tack vare kontinuerlig replikering av transaktionsloggen, med point-in-time restore upp till 30 dagar bakåt.
TLS 1.3-kryptering
under överföring, på alla publika och interna anslutningar.
1 databas per tenant
En dedikerad Azure SQL-databas per kund. Ingen delad dataplan.

Det viktigaste i korthet

Tre frågor avgör de flesta WMS-utvärderingar: är vår data isolerad, är systemet driftsäkert, och går det att koppla till det vi redan kör? Här är den korta versionen.

 
Det här utvärderar du
Så hanterar Bitlog det
IsoleringEn dedikerad Azure SQL-databas per tenant. Ingen delad data plane, så en tenants inloggningsuppgifter kan inte nå en annans data.
KrypteringTLS 1.3 under överföring på alla anslutningar. Azure SQL TDE i vila, med nycklar som hanteras i Azure Key Vault.
Failover-RTOCirka 5 till 25 min vid failover. Cirka 60 till 90 min för en fullständig återuppbyggnad av miljön från Terraform. Uppmätt, inte uppskattat.
RPONära noll. Kontinuerlig replikering av transaktionsloggen, med point-in-time restore till valfri sekund upp till 30 dagar bakåt.
AutentiseringSSO via din egen identitetsleverantör, till exempel Microsoft Entra ID.
CertifieringarGDPR-DPA (personuppgiftsbiträdesavtal) på plats. Azure-infrastrukturen har ISO 27001 och SOC 2, som Microsoft ansvarar för. Bitlogs egen ISO 27001-certifiering pågår och blir klar före utgången av 2026.


Vill du se hela bilden?

Hela Security, Resilience and Operations Brief, inklusive riskmatris, incidentsammanfattningar och loggar från återställningstester, finns tillgänglig på begäran under NDA.

Säkerhet och compliance

All data krypteras med TLS 1.3 under överföring och med Azure SQL Transparent Data Encryption i vila. Publika endpoints ligger bakom Cloudflare WAF med fullt DDoS-skydd och har Azure Traffic Manager som failover, en väg som testades skarpt under Cloudflares globala avbrott i november 2025.

Ett GDPR-DPA finns med varje tenant. Azure-infrastrukturen som Bitlog körs på har ISO 27001 och SOC 2, som Microsoft ansvarar för. Bitlogs egen ISO 27001-certifiering pågår. Hela säkerhetsbriefen, ISMS och riskmatrisen finns tillgängliga under NDA.
Parcello having a shiny warehouse
Kundcase
format_quote
Med Bitlog WMS har vi ökat den operativa effektiviteten med 40 % och sänkt personalkostnaderna med 25 %.
Magnus Olsson
Magnus Olsson Logistikchef, Care of Carl
format_quote
Det är otroligt enkelt för oss att lära upp nya kollegor och få dem att komma igång.
Hampus Bergdahl
Hampus Bergdahl Data Engineer, Nordic Nest
format_quote
När vi började arbeta med Bitlog WMS satte vi ett mål på 100 plockade orderrader per timme inom ett år. Vi nådde det på fyra månader.
Anette Mühlbach
Anette Mühlbach Chief Supply Chain Officer, Apohem

Cloud-native på Azure, isolerat per tenant

Bitlog körs helt på Microsoft Azure: ett privat Kubernetes-kluster för compute och en dedikerad Azure SQL-databas per tenant för data. Det finns inga delade tabeller, inga delade scheman och ingen väg för en tenants data att nå en annans.

Om ett intrång någonsin bekräftas återställer Bitlog inte. Miljön raderas och byggs upp på nytt från infrastructure-as-code i ett rent tillstånd. Inga servrar för dig att hantera, inga patchcykler och ingen infrastrukturbudget utöver prenumerationen.
Firefly_Gemini Flash_Låt den animerade figuren hålla fram ett gammalt modem från 90-talet. Figuren ska se  766177 - Edited

Tillgänglighet och återställning, uppmätt och inte uppskattad

RTO- och RPO-siffrorna på den här sidan kommer från faktiska mätningar vid elva dokumenterade incidenter, inte från arkitekturberäkningar. Den genomsnittliga lösningstiden för SLA-påverkande incidenter var cirka 30 minuter. Fullständiga incidentsammanfattningar finns tillgängliga under NDA.

check_alert

Failover-scenario

Om det primära klustret blir otillgängligt dirigerar Azure Traffic Manager om trafiken till den sekundära endpointen inom DNS TTL (upp till 10 minuter). Total RTO från början till slut: cirka 5 till 25 minuter.

build

Full återuppbyggnad

Vid en katastrofal förlust eller ett bekräftat intrång raderas miljön och provisioneras på nytt från Terraform och verifierad källkod. Total RTO från början till slut: cirka 60 till 90 minuter.

backup

Återställningspunkt

Azure SQL kör kontinuerlig replikering av transaktionsloggen, inte schemalagda backuper. Point-in-time restore finns till valfri sekund inom 30 dagar, så RPO är nära noll.

AI i dag, agent-redo i morgon

Här gör AI:n verklig nytta i Bitlog WMS

Många WMS-leverantörer påstår att AI styr lagret. Det gör inte vi, för det stämmer inte. Här är exakt vad som finns i Bitlog WMS och vad som fortfarande ligger på roadmapen, så att du kan utvärdera påståendet i stället för marknadsföringen.

check_alert

Live nu: anonymiserad AI-coachning

Varje plockare ser dagens resultat mot målet, sin egen trend och teamets anonymiserade snitt. Namn lämnar aldrig Bitlog. (Drivs av Claude)

build

Live nu: inbyggd AI-assistent

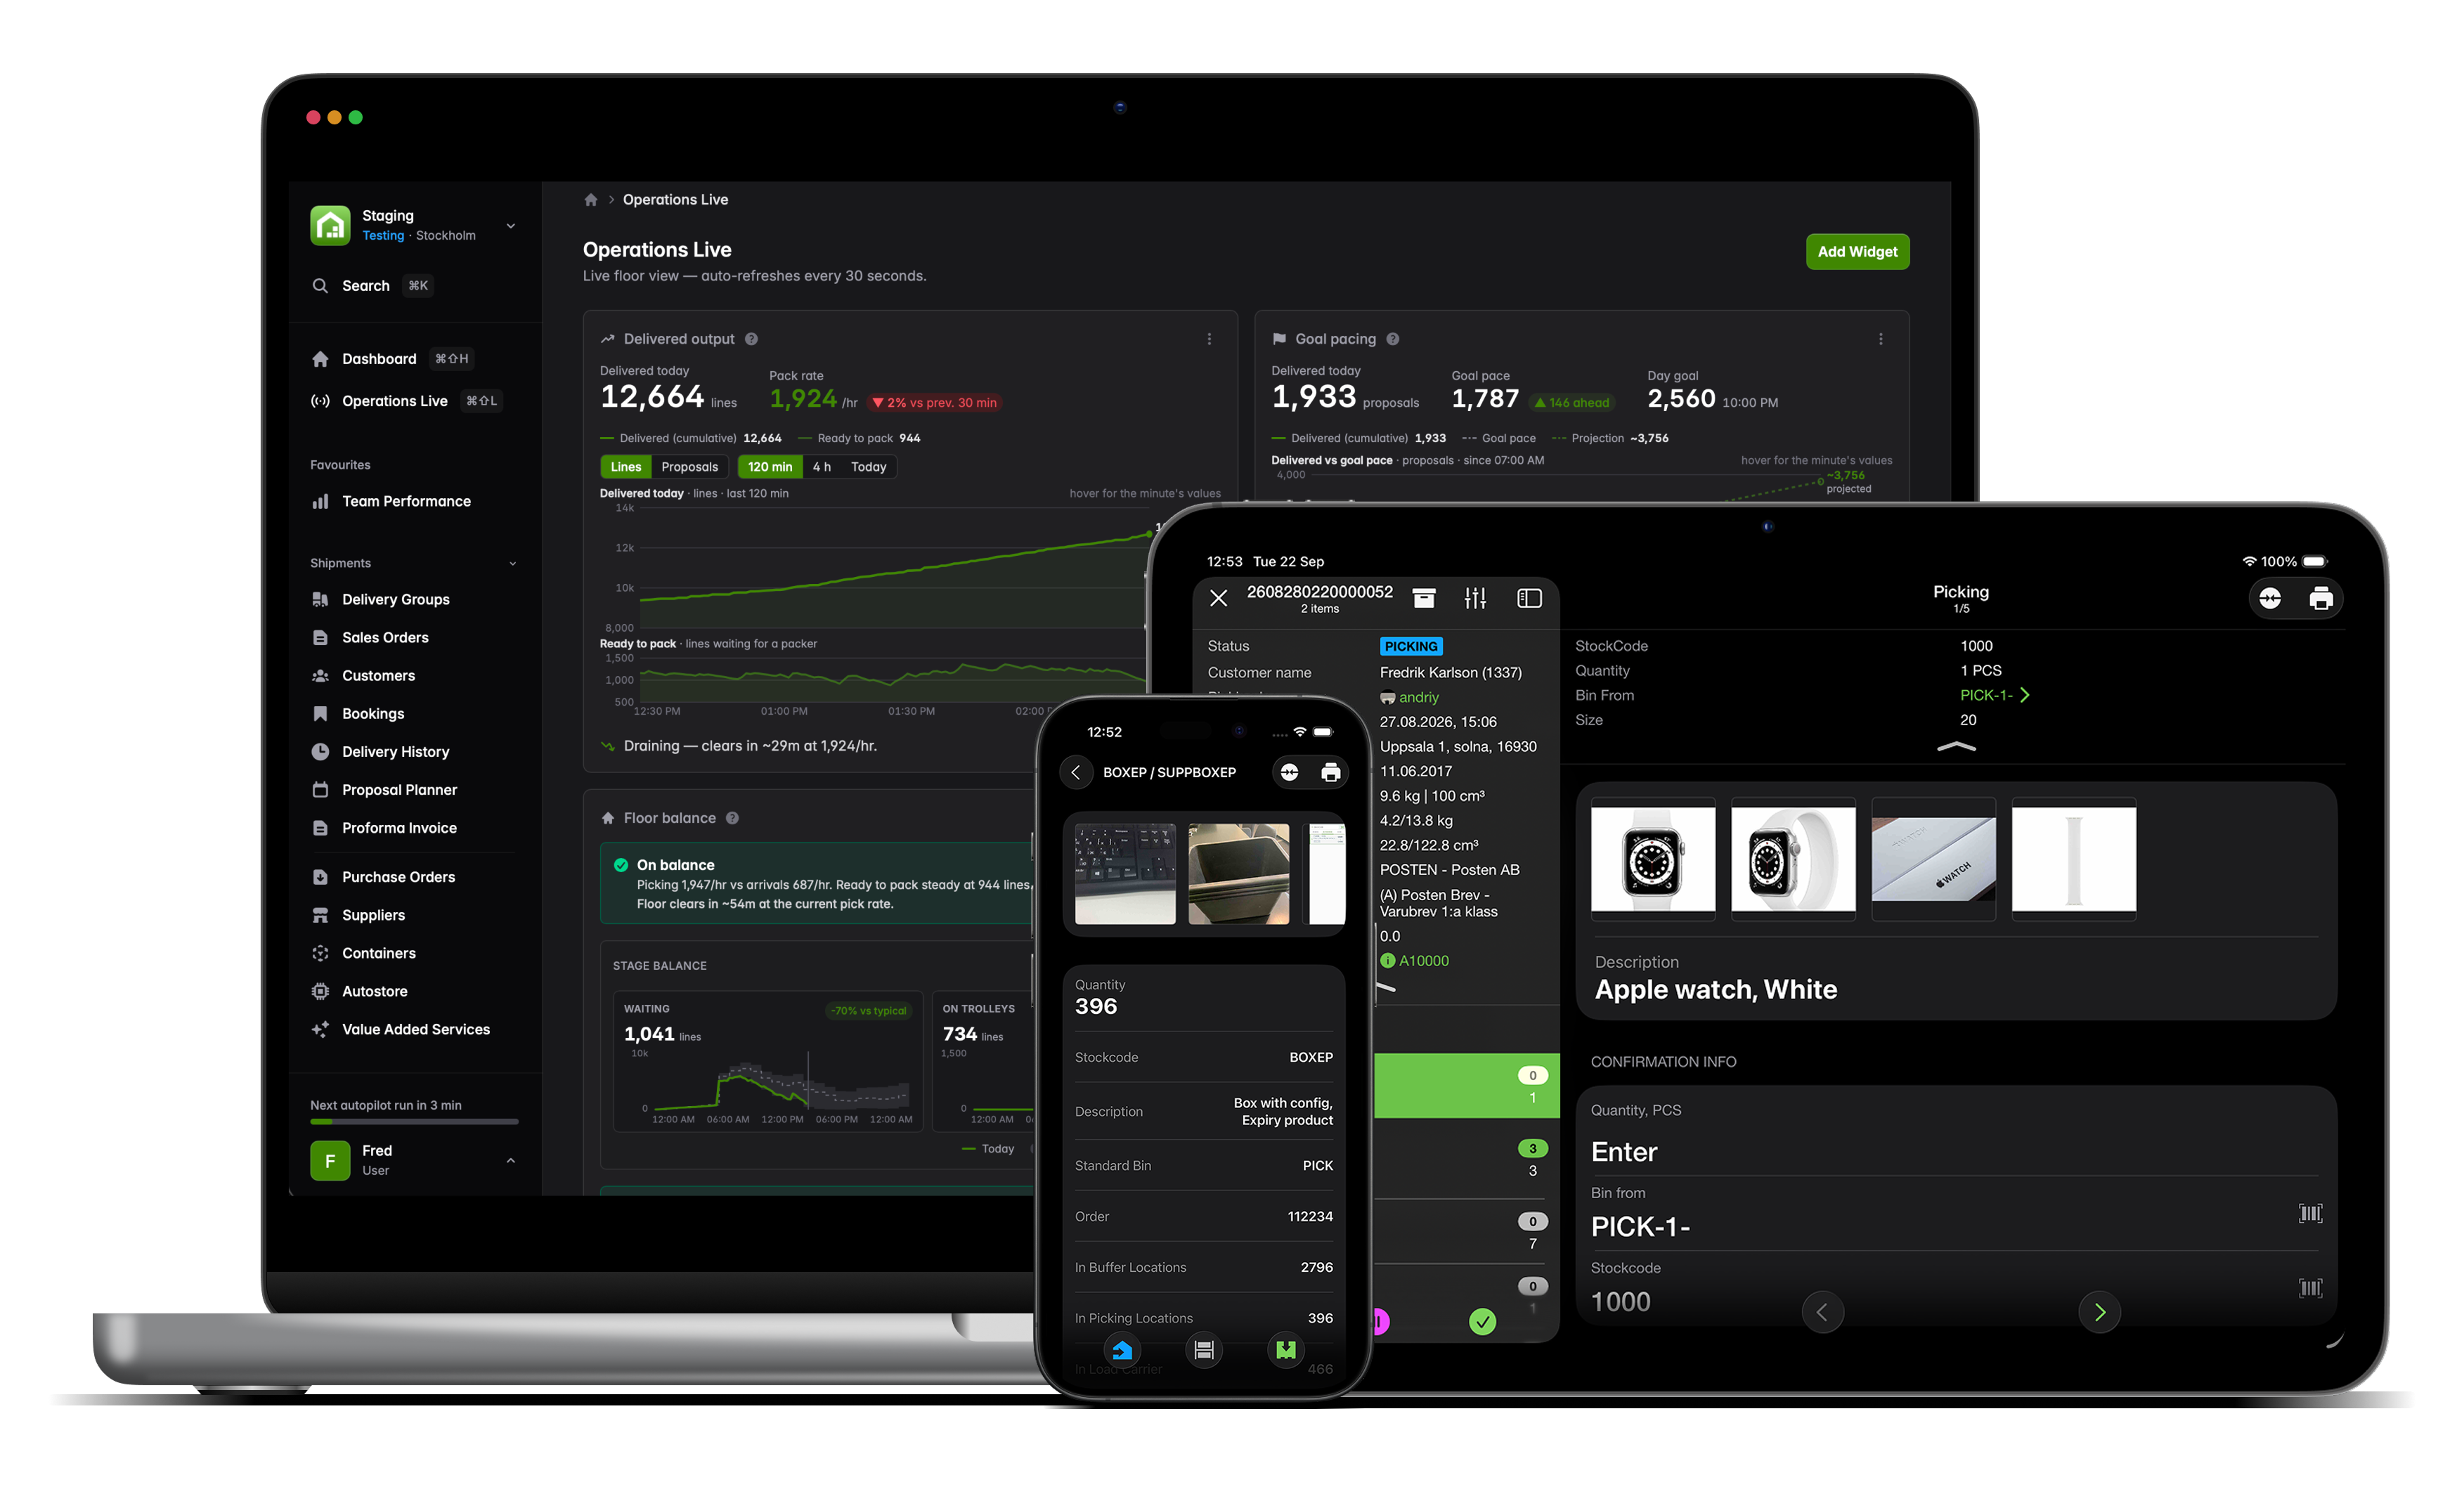
Fråga Parcello, vår inbyggda assistent i Operations Live, för att få en djupare bild av vad som händer på golvet. (Drivs av Claude)

backup

Roadmap: MCP-endpoints för AI-agenter

Läsbehörighet kommer först, så att agenter kan hämta information om lagret, lagersaldon, ordrar och status via ett dokumenterat gränssnitt. Agentåtgärder följer därefter. Lansering planerad till slutet av 2026.

Inte AI, och låtsas inte vara det heller

Autopiloten planerar dagen, prioriterar ordrar och optimerar om den öppna orderstocken med några minuters mellanrum. Det är deterministisk optimering, inte en modell, så den är granskningsbar, repeterbar och hallucinerar inte. AI:n assisterar och coachar. Din drift körs på Bitlogs beprövade optimeringsmotor.

Integreras med systemen du redan kör

Bitlog är byggt API-first. Färdiga connectors finns för Microsoft Business Central, Visma Business och Visma Net, och Bitlog är djupt förankrat i Business Central-ekosystemet (finns på AppSource och är MACC-berättigat). Specialbyggda connectors hanterar AutoStore via Element Logic, Kardex och transportbandssystem. Inloggningsuppgifterna till ERP:ets API lagras krypterat per tenant i Azure App Configuration, med Azure Key Vault i botten, och kan spärras individuellt utan att någon annan tenant påverkas.

Ditt ERP förblir system of record. Bitlog kör lagret. För allt utanför listan med färdiga connectors innebär API-first-arkitekturen att egna kopplingar byggs mot ett dokumenterat och stabilt API.
parcello-integrations
Är Bitlog WMS cloud-native? expand_more

Ja. Bitlog körs helt på Microsoft Azure, med ett privat Kubernetes-kluster för compute och en dedikerad Azure SQL-databas per tenant för data. Det finns inga servrar för dig att hantera, inga patchcykler, och alla kunder uppgraderas automatiskt till samma release.

Hur hålls vår data åtskild från andra kunders? expand_more

Varje kund har en dedikerad Azure SQL-databas med database-contained users som är unika för just den tenanten. Inloggningsuppgifter från en databas kan inte autentisera mot en annan, och det finns inga delade tabeller eller scheman mellan tenants. Databaserna nås via private endpoints inifrån Kubernetes-klustret, så ingen tenant-databas exponeras mot det publika internet. Backuper görs per tenant, är georedundanta och helt oberoende av varandra.

Vad händer om Bitlog går ner mitt i högsäsongen? expand_more

Arkitekturen är byggd för att hantera fel utan avbrott i tjänsten. AKS kör minst tre pods per tjänst med autoscaling och health checks, så ett fel på en enskild nod påverkar inte tillgängligheten. Om det primära klustret blir otillgängligt dirigerar Azure Traffic Manager om trafiken till en sekundär endpoint inom cirka 10 minuter. I värsta fall, vid en fullständig återuppbyggnad, provisioneras miljön på nytt från infrastructure-as-code på 60 till 90 minuter. Det här är uppmätta siffror, inte uppskattningar.

Vilka integrationer stöder Bitlog WMS? expand_more

Bitlog är byggt API-first, så integration är standard snarare än undantag. Färdiga connectors finns för Microsoft Business Central, Visma Business och Visma Net, utan att ni behöver utveckla något eget mot API:et. Inloggningsuppgifter till ERP:et lagras krypterat per tenant i Azure App Configuration, med Azure Key Vault i botten, och kan spärras individuellt utan att någon annan tenant påverkas. För system utanför listan med färdiga connectors stöder det öppna API:et egna integrationer.

Är Bitlog ISO 27001-certifierat? expand_more

Inte än. Bitlogs egen ISO 27001-certifiering pågår och ska vara klar före utgången av 2026. Azure-infrastrukturen som Bitlog körs på har redan ISO 27001 och SOC 2, som Microsoft ansvarar för. Ett GDPR-DPA finns med varje tenant, och hela ISMS och riskmatrisen finns tillgängliga under NDA.

Stöder Bitlog MCP för AI-agenter? expand_more

Inte än. MCP finns på roadmapen till runt slutet av 2026. Läsbehörighet kommer först, så att agenter kan hämta lagerdata (lagersaldon, ordrar, status) via ett dokumenterat gränssnitt, och agentåtgärder följer därefter. Vi säger hellre att det är på väg än påstår att det finns i dag.

Vem ansvarar för säkerheten, Bitlog eller vi? expand_more

Ansvaret är tydligt fördelat. Bitlog äger infrastrukturen, applikationskoden, tenant-databaserna, OS-patchning och containersäkerhet. Ni äger era slutanvändarkonton och offboarding, innehållet i och kvaliteten på er tenantdata, integrationsuppgifterna på er sida samt de värdmaskiner som kör eventuella lokala utskriftsklienter. Bitlog tillhandahåller mekanismerna och kontrollerna, ni hanterar dem för era egna användare. En fullständig matris över delat ansvar finns i Security, Resilience and Operations Brief.

Vill du gå djupare in på den tekniska lösningen?

Boka en genomgång med Bitlogs tekniska team. De går igenom integrationsarkitekturen, svarar på dina frågor om säkerhet och compliance och bekräftar hur implementationen ser ut för just din stack. Implementationen motsvarar ungefär fem veckors faktiskt projektarbete, utspritt över fem till tolv veckor i en takt som passar din verksamhet.

Olika roller ställer olika frågor

Din lagerchef, din VD och din CFO väger in olika saker. Här är sidan skriven för var och en.